Veri ambarına bir tablo aktarılacak. İçinde çalışan adı, banka hesabı ya da kimlik numarası var. Toplantıda tek bir soru soruluyor: “Bunu maskeleyebiliyor muyuz?”
Soru eksik. Çünkü masada üç ayrı yol var ve maskeleme bunlardan yalnızca biri. Hangisini seçtiğinizi bilmemek, alanın hem hedefte durmasına hem de kimsenin bundan sorumlu olmamasına yol açıyor.
Üç yol, üç farklı bedel
Birinci yol: alanı hiç taşımamak. Aktarım projesinin ya da servis tanımının alan kümesini daraltırsanız değer hedefe hiç gitmez. Bedeli, ileride o alana ihtiyaç duyulduğunda tanımı yeniden açmak; kazancı, korunacak bir verinin kalmaması.
İkinci yol: maskelemek. Maskeleme kuralları ve kural setleri, hassas değerin çıktıdaki görünümünü kontrol etmek için tanımlanır; seçilen kural seti SQL aktarım projesinin alanlarına bağlanır ve SAP yürütme isteğinin alan tanımlarına eklenir. Bedeli, hangi akışta hangi alana bağlandığını takip etme sorumluluğu.
Üçüncü yol: yetkilendirmek. Rapor alanlarını yetki nesneleriyle eşleyerek ya da BI tarafında nesne ve veri yetkileri tanımlayarak alanı kimin göreceğine karar verirsiniz. Bedeli, yetki tanımının kişi ve rol değiştikçe bakım istemesi.
Üçü birbirinin alternatifi değil, farklı yerlerde çalışan üç kontrol: biri veriyi hiç taşımaz, biri taşırken görünümü değiştirir, biri kimin göreceğine karar verir.
Kural setinin bağlandığı yer ve yön
Kural setini tanımlamak işin kolay yarısı. Zor yarısı, aynı SAP alanının bir aktarım projesinde maskelenirken başka bir çıktıda ham hâliyle görünebilmesi. Bu yüzden hassas alan listesini akış bazında çıkarmak gerekiyor: hangi proje, hangi servis, hangi rapor bu alanı taşıyor?
Yön de belirleyici. Maskeleme kural seti, SAP’den haricî hedefe giden aktarım alanlarında devreye girer. Haricî kaynaktan SAP’ye yazan projelerde bu tarafın maskelemesi uygulanmaz; o yöndeki veriyi kaynağında ele almak gerekir.
Bir sınır daha: kural seti ve istek yükü uygulama tarafında kurulur, maskelenmiş değerin nihai üretimi SAP ve servis bileşenine bağlıdır. Bu da devreye alırken hedefteki birkaç satıra bakmayı tercih değil zorunlu adım yapıyor.
Yapılabilecek en kısa kontrol de bu: aynı alanı taşıyan iki çıktıyı yan yana açın. Birinde maskelenmiş, diğerinde ham görünüyorsa karar verilmiş değil, yalnızca bir akışta uygulanmış demektir.
Maskelemenin durduğu çizgi
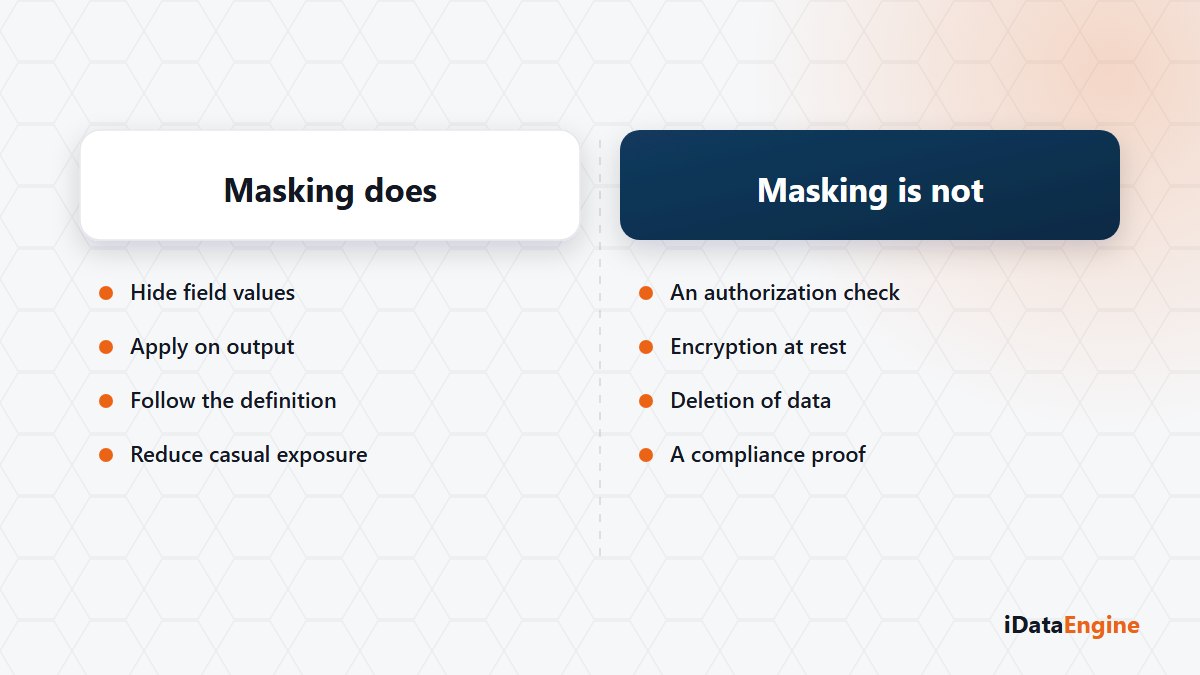
Maskeleme şifreleme değildir; maskelenmiş bir değer bir anahtarla geri açılmak üzere saklanmaz. Kaynaktaki SAP verisi de değişmez — bu bir çıktı kararıdır, veri düzeltme işlemi değil.
Bir uyum beyanı da değildir. Yaptığı iş dar ve somut: tanımlı kurala göre alanın çıktıdaki görünümünü değiştirmek. Veri sınıflandırması, saklama süresi ve erişim onayları bu kuralın dışında kalan kararlar ve asıl işi genellikle onlar yapıyor.
Bir öneri: en yoğun çalışan aktarım projenizin alan listesini açın ve her hassas alanın karşısına üç yoldan hangisinin seçildiğini yazın. Boş kalan satırlar varsa, o tabloyu birlikte gözden geçirmek iyi bir başlangıç noktası.