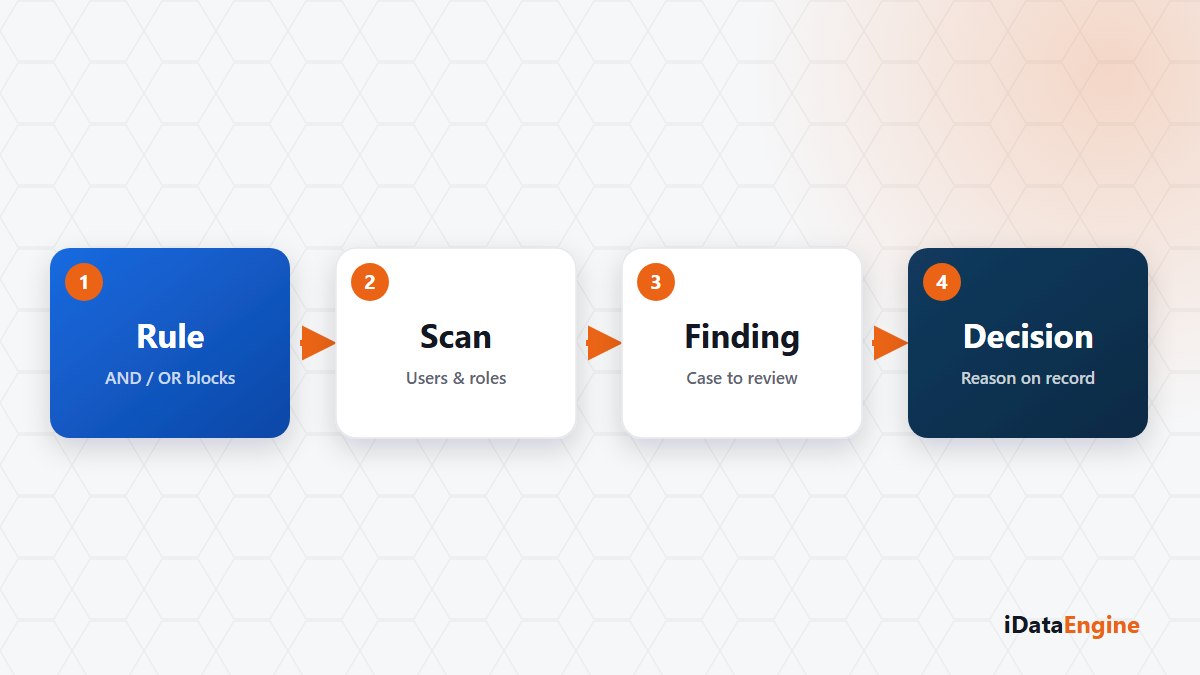
Görevler ayrılığı kontrolü, bir kullanıcının birlikte taşımaması gereken erişimlerin aynı hesapta birleşip birleşmediğini değerlendirir. AccessGuard bu değerlendirme için SAP kullanıcı, rol, profil, işlem kodu, yetki nesnesi ve yetki değeri verilerini iDataEngine’e senkronize eder.
Senkronize edilen verinin üzerine kritik işlem kodu, kritik yetki nesnesi, kritik profil, ayrıcalıklı kullanıcı ve SoD kural katalogları tanımlanır. Tarama sonuçları kullanıcı, rol, kural ve eşleşen yetki bağlamıyla birlikte bulgu olarak kaydedilir.
SoD kuralının oluşturulması
Bir SoD kuralı, iki veya daha fazla erişim kümesini AND ve OR bloklarıyla ilişkilendirir. Örneğin satıcı oluşturma ve ödeme çalıştırma yetkileri iki ayrı kural tarafı olarak tanımlanabilir. İşlem kodu ve yetki nesnesi çiftleri için daha dar kapsamlı özel tarama da çalıştırılabilir.
Doğal dil açıklamasından yapay zekâ destekli bir kural taslağı alınabilir. Bu taslak haricî bir modele gönderilir ve dönen öneriler mevcut SAP kataloğuyla sınırlandırılır. Son kuralın doğruluğu, kapsamı ve kaydedilmesi uzman onayı gerektirir.
Tarama öncesinde kuralı doğrulama
Yeni bir kural tam taramaya alınmadan önce çevrim içi veya asenkron testle değerlendirilebilir. Beklenenden çok fazla kullanıcı çıkması kuralın geniş yazıldığına, hiç sonuç çıkmaması ise katalog veya yetki değerlerinin yanlış eşlendiğine işaret edebilir.
Tam tarama, seçili kapsamla özel tarama ve önceki tanımdan yeniden çalıştırma seçenekleri farklı ihtiyaçlara yöneliktir. Program yetki kontrolü için geliştirme sisteminde tamamlanmış Source Scanner verisi gerekir.
Bulgu ve risk kabulü kaydı
Bulgular açık, kabul edilmiş risk, giderilmiş veya yanlış pozitif durumlarıyla izlenebilir. Kabul edilen risk için süre, gerekçe, çözüm notu, telafi edici kontrol ve risk sahibi bilgisi saklanır. Bu alanlar aynı bulgu sonraki taramada yeniden görüldüğünde önceki kararın incelenmesini sağlar.
Bir SoD bulgusu, erişimlerin aynı kullanıcıda bulunduğunu gösterir; bu erişimlerin kullanıldığını veya bir usulsüzlük gerçekleştiğini kanıtlamaz. AccessGuard SAP rollerini kendiliğinden değiştirmez. İnceleme ve düzeltme kararı kurumun yetki ve süreç sahiplerinde, uygulama ise mevcut PFCG sürecinde kalır.
Tarama sonucunun güncelliği son senkronizasyon zamanına ve etkin kurallara bağlıdır. Bu nedenle bulgu incelemesinde yalnız risk seviyesine değil, kullanılan yetki verisinin tarihine ve kural sürümüne de bakılmalıdır. Tarihi geçmiş veriyle üretilen bulgu mutlaka yeniden taranmalıdır.
Başlangıç için kurum açısından önemli tek bir erişim çatışması seçilebilir. İlgili işlem kodları ve yetki değerleri tanımlandıktan sonra kural sınırlı bir kullanıcı grubunda test edilir; sonuç uygunsa tam taramaya ve bulgu yönetimine alınır.