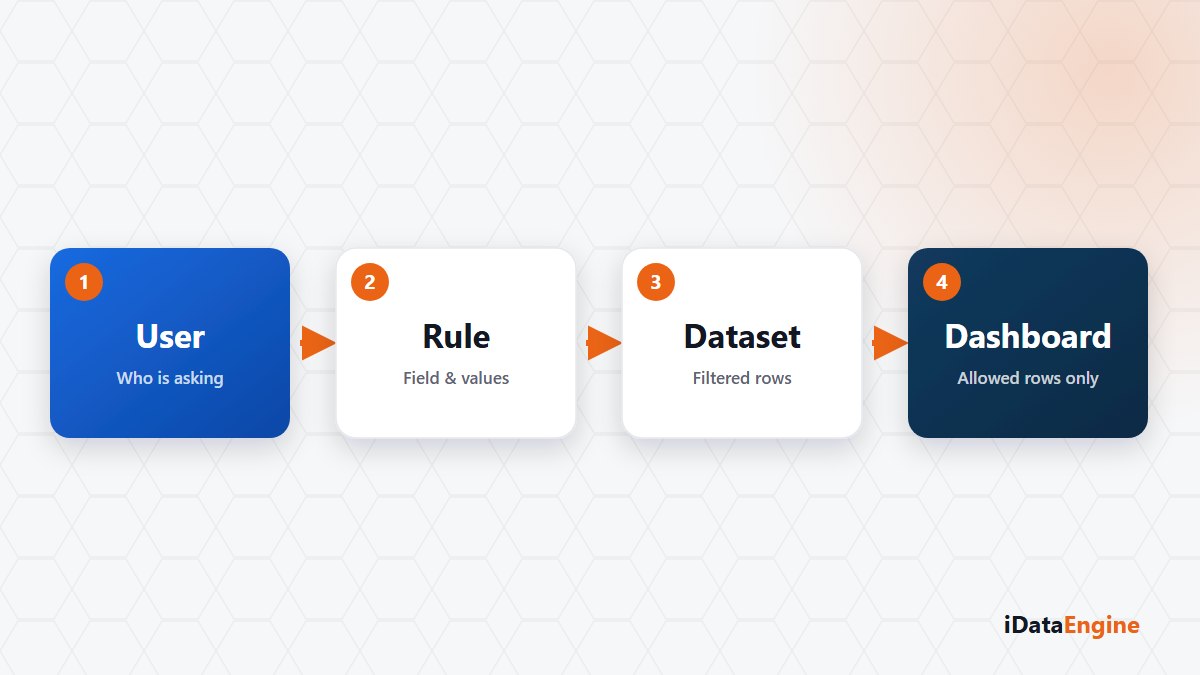
Denetimde sorulan soru genellikle sadedir: bu panoyu bölge müdürü açtığında hangi satırları görüyor? Cevap “kendi bölgesini” ise arkasında bir mekanizma olması gerekir. “Filtreyi öyle ayarladık” cevabı bir sonraki soruyu karşılamaz.
Self servis analitik, herkesin her satıra erişmesi demek değildir. Üretim müdürünün kendi tesisini, bölge sorumlusunun kendi bölgesini görmesi beklenir. Bunu gösterge filtresiyle çözmek mümkün görünür, ama kırılgandır.
Gösterge filtresi bir sınır değildir
Filtre bir kolaylıktır. Kullanıcı onu değiştirebilir, kaldırabilir, kaydedilmiş bir varyantla yeniden kurabilir. Sınır olarak kullanıldığında ilk temizlendiği anda ortadan kalkar ve bunu kimse görmez, çünkü bir filtrenin kaldırılması kayıt bırakmaz.
BI tarafındaki yetkilendirme bu yüzden üç ayrı seviyede çalışır. Klasör ve görünüm seviyesinde kimin hangi içeriğe erişebileceği belirlenir. Nesne seviyesinde hangi veri kaynağının kullanılabileceği kararlaştırılır. Veri kapsamı seviyesinde ise satır bazlı sınır uygulanır: şirket kodu, üretim yeri, satış organizasyonu gibi veri değerleri üzerinden.
Satır yetkisi sorgu bağlamına nasıl giriyor
Satır bazlı yetki, göstergenin veri sorgusunun bağlamına eklenir. Yani kullanıcı filtreyi değiştirse de tanımlı kapsamın dışına çıkamaz. Aynı erişim bağlamı doğal dil veri sorusu akışında da dikkate alınır; soru başka bir kanaldan geldiğinde kapsam değişmez.
Bunun için yetki alanı, yetki nesnesi, rol, rol hiyerarşisi ve rol değerleri tanımlanır; roller kullanıcılara atanır. Bu yapı bir kez kurulduğunda yeni bir kullanıcı eklemek, doğru rolü atamaktan ibaret hâle gelir.
Rol hiyerarşisini iş yapısına oturtmak
- Hangi veri değerinin sınır olduğunu belirleyin. Çoğu kurumda bu şirket kodu, üretim yeri veya satış organizasyonudur.
- Yetki alanını ve nesnesini tanımlayıp kaynağın ilgili kolonuyla ilişkilendirin.
- Rolleri iş yapısına göre kurun; rol hiyerarşisi tekrar eden tanımları azaltır.
- Rolleri kullanıcılara atayın ve atamaları tanılama ekranından doğrulayın.
- Aynı görünümü en az iki farklı rolle açıp sonuçları yan yana karşılaştırın.
Son adım atlanırsa model kurulmuş sayılmaz. Kendi kullanıcınızla bakmak, çoğu kurumda geniş yetkili bir kullanıcıyla bakmak anlamına gelir; o ekran kimsenin gördüğü ekran değildir.
Yetki kararının gerekçesini yazmak
İki durum sık karşılaşılır. Birincisi boş sonuç: yetki alanı tanımlı bir kaynakta ilgili rolü olmayan kullanıcı boş sonuç alır ve hata mesajı çıkmaz, bu yüzden ilk kontrol yetki tanılamasıdır. İkincisi paylaşım: oturum gerektirmeyen bağlantı, paylaşan kullanıcının satır yetkilerini devralmaz; veri kapsamı tanımlı bir görünümü bu yolla dışarı açarken sonucu önce test etmek gerekir.
Model kurulduktan sonra en çok işe yarayan alışkanlık, kararın nedenini yazmaktır: hangi rol hangi veri değerine, neden erişiyor? Altı ay sonra yeni bir bölge eklendiğinde bu not, rol yapısını yeniden keşfetmekten hızlıdır. Denetimde sorulan soru da genellikle tam olarak budur: kim, neye, hangi gerekçeyle erişiyor?
Açıkça söylenmesi gereken bir sınır var: yetki kontrolü bir mekanizmadır, mutlak bir garanti değil. Doğru kurulmuş bir kapsam, yanlış atanmış bir rolü düzeltmez. Bu yüzden rol atamalarının gözden geçirilmesi modelin dışında değil içinde sayılmalıdır.
Yetki modelini kurmanın en uygun zamanı, ilk denetim sorusundan önceki haftadır. Kurumunuzda sınırı belirleyen alanı seçin — şirket kodu, üretim yeri, satış organizasyonu — ve iki rollü küçük bir örnekle başlayalım; gerisi aynı kalıbın tekrarıdır.