SAP sistemlerinde kullanıcı, rol ve yetki sayısı zaman içinde sürekli büyüyor. Yeni kullanıcılar ekleniyor. Yeni roller oluşturuluyor. Mevcut rollere yeni yetkiler ekleniyor. Kullanıcıların görevleri değişiyor. Geçici erişimler kalıcı hâle gelebiliyor.
Bir süre sonra çok basit görünen bir soru, oldukça zor bir soruya dönüşüyor: SAP sistemimizde şu anda kim, hangi yetkilere sahip? Daha da önemlisi: bu yetkiler hâlâ gerekli mi?
SAP Access Control gibi kurumsal çözümler; erişim talepleri, risk analizi, rol yönetimi, SoD kontrolleri ve raporlama gibi kapsamlı süreçler sunuyor. Ancak yetki yönetiminde teknoloji kadar önemli başka bir konu daha var.
Görünürlük
Çünkü binlerce kullanıcı ve rolün bulunduğu bir SAP sisteminde yalnızca rapor üretmek yeterli olmayabilir. Değişiklikleri sürekli görebilmek, hangi yetkilerin kimlerde bulunduğunu anlayabilmek, kritik kombinasyonları fark edebilmek, riskleri zamanında değerlendirebilmek ve bütün bunları karar vericilerin kolayca anlayabileceği şekilde sunabilmek gerekir.
Örneğin tek başına tedarikçi oluşturma veya fatura ödeme yetkileri iş gereği verilebilir. Ancak aynı kullanıcıda bu yetkilerin birlikte bulunması farklı bir risk oluşturabilir.
Dolayısıyla soru yalnızca “Bu kullanıcı hangi role sahip?” değildir. Asıl soru şu olmalıdır: “Bu roller ve yetkiler birlikte değerlendirildiğinde kullanıcı ne yapabilir?”
İşte bu nedenle modern yetki yönetiminde üç konu giderek daha önemli hâle geliyor.
1. Takip
Rol ve yetki değişikliklerini sürekli görünür tutmak.
2. Kontrol
Kritik yetki kombinasyonlarını ve SoD risklerini erken aşamada tespit etmek.
3. Görünürlük
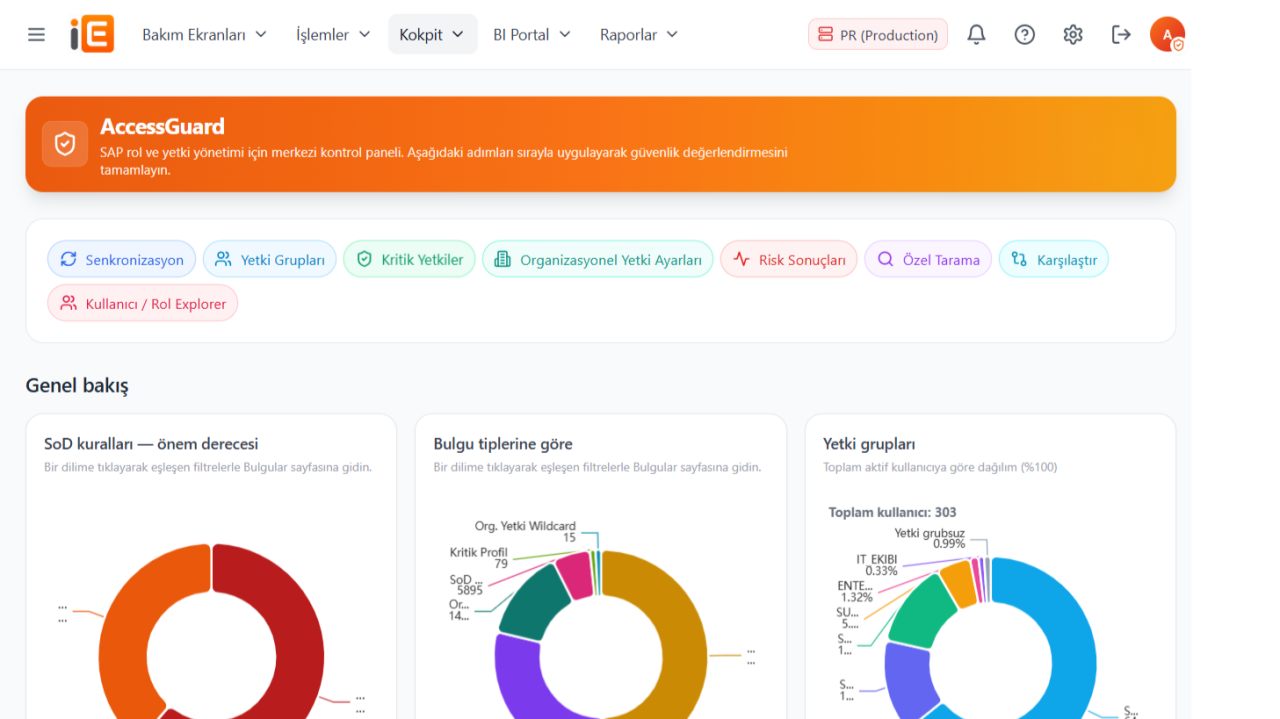
Kullanıcı, rol, yetki ve risk bilgilerini anlaşılır raporlar ve grafiklerle tek bir bakışta değerlendirebilmek.
AccessGuard yaklaşımımızı tam olarak bu ihtiyaç üzerine konumlandırıyoruz: SAP rollerini ve hiyerarşilerini görünür hâle getirmek, değişiklikleri takip etmek, yapay zekâ destekli SoD kuralları oluşturmak, bu kuralları gerçek kullanıcılar üzerinde test etmek, kritik yetki kombinasyonlarını incelemek ve denetim/uyum raporlarını tek bir yerde sunmak.
Amaç yalnızca daha fazla rapor üretmek değil. SAP yetkilerinin gerçekten kontrol altında olup olmadığını görebilmek. Çünkü yetki yönetiminde en büyük risk bazen yanlış yetkinin verilmesi değil; verilmiş bir yetkinin zaman içinde neye dönüştüğünün artık görülememesidir.